

Dự án Luật An ninh dữ liệu: Đề nghị làm rõ tiêu chí phân cấp rủi ro
Ủy ban Quốc phòng, An ninh và Đối ngoại của Quốc hội nhất trí với sự cần thiết ban hành Luật An ninh dữ liệu; đồng thời, đề nghị làm rõ tiêu chí phân cấp rủi ro, kiểm soát dữ liệu xuyên biên giới và hoàn thiện các quy định để bảo đảm tính khả thi khi triển khai.
Phân cấp rủi ro để xác định yêu cầu bảo vệ dữ liệu
Tiếp tục chương trình Kỳ họp thứ 2, Quốc hội khóa XVI, sáng 26/10, Quốc hội nghe Báo cáo thẩm tra dự án Luật An ninh dữ liệu. Trình bày tóm tắt báo cáo, Thượng tướng Lê Tấn Tới, Chủ nhiệm Ủy ban Quốc phòng, An ninh và Đối ngoại, cho biết cơ quan thẩm tra nhất trí với sự cần thiết ban hành Luật như đề xuất của Chính phủ.
Ủy ban Quốc phòng, An ninh và Đối ngoại đánh giá dự án Luật cơ bản phù hợp với chủ trương, đường lối của Đảng, Hiến pháp năm 2013, bảo đảm tính thống nhất trong hệ thống pháp luật và tương thích với các điều ước quốc tế mà Việt Nam là thành viên. Hồ sơ dự án Luật được chuẩn bị đầy đủ, đúng quy định, đủ điều kiện trình Quốc hội xem xét, thông qua tại Kỳ họp thứ 2; dự kiến có hiệu lực từ ngày 1/7/2027.
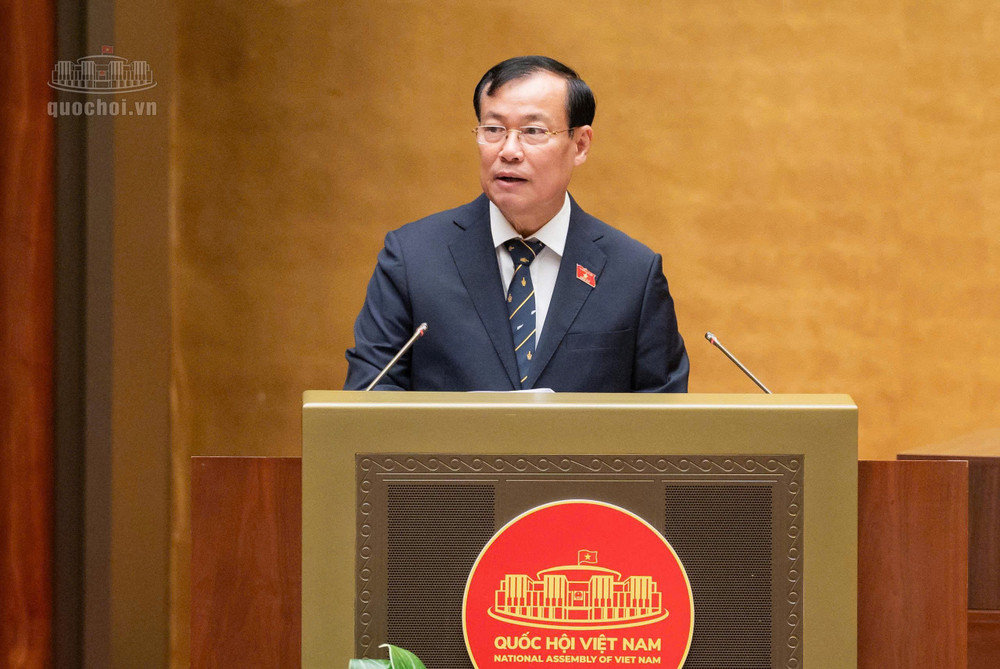
Thượng tướng Lê Tấn Tới, Chủ nhiệm Ủy ban Quốc phòng, An ninh và Đối ngoại trình bày tóm tắt Báo cáo thẩm tra dự án Luật. Ảnh: QH.
Một trong những nội dung đáng chú ý là cơ chế phân cấp rủi ro an ninh dữ liệu. Cơ quan thẩm tra cơ bản nhất trí với việc xác định các cấp độ rủi ro, đồng thời đề nghị quy định rõ tiêu chí của từng cấp độ và thống nhất nguyên tắc: cấp độ rủi ro là căn cứ xác định yêu cầu bảo vệ đối với hệ thống xử lý dữ liệu.
Theo cơ quan thẩm tra, quy định về trách nhiệm của chủ quản dữ liệu, bên xử lý dữ liệu và bên cung cấp sản phẩm, dịch vụ cần gắn với quyền quyết định đối với dữ liệu và phạm vi kiểm soát của từng chủ thể. Việc phân định rõ trách nhiệm sẽ góp phần bảo đảm tính khả thi khi triển khai.
Đối với hoạt động thẩm định an ninh dữ liệu, cơ quan thẩm tra cơ bản nhất trí với quy định thực hiện một lần, đồng thời với thẩm định an ninh mạng, không yêu cầu bàn giao mã nguồn, trọng số mô hình. Tuy nhiên, cần bổ sung trình tự, thời hạn thẩm định đối với hệ thống thuộc cấp độ 4, cấp độ 5 nhưng không thuộc diện thẩm định an ninh mạng.
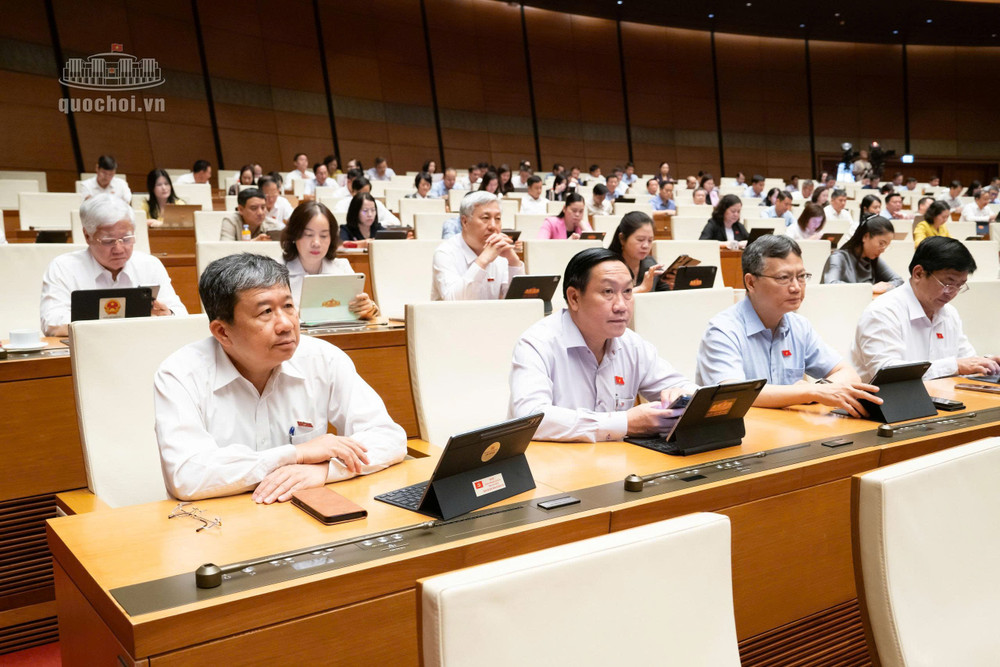
Các đại biểu Quốc hội tham dự phiên họp. Ảnh: QH.
Ủy ban cũng đề nghị làm rõ ranh giới giữa an ninh dữ liệu với an ninh mạng, an ninh thông tin và bảo vệ dữ liệu cá nhân; thống nhất khái niệm “rủi ro an ninh dữ liệu” với các cấp độ rủi ro, tránh chồng chéo và bảo đảm thuận lợi khi áp dụng.
Kiểm soát dữ liệu xuyên biên giới, bảo đảm an ninh trong công nghệ mới
Với hoạt động chuyển dữ liệu ra nước ngoài, cơ quan thẩm tra cơ bản nhất trí với cơ chế phân luồng theo cấp độ rủi ro, không đặt yêu cầu lưu trữ dữ liệu tại Việt Nam mà tập trung kiểm soát khóa giải mã. Cách tiếp cận này cần đi kèm các quy định rõ ràng về phạm vi dữ liệu được chuyển, thẩm quyền quyết định và trách nhiệm của các chủ thể liên quan.
Ủy ban Quốc phòng, An ninh và Đối ngoại đề nghị quy định rõ dữ liệu cấp độ 5 không được chuyển ra nước ngoài, trừ trường hợp Thủ tướng Chính phủ quyết định; bổ sung khóa giải mã tham số mật mã của hệ thống cấp độ 4, cấp độ 5 vào phạm vi không được chuyển. Đồng thời, cần xác định rõ chủ thể có thẩm quyền quyết định biện pháp hạn chế, tạm dừng dịch vụ xuyên biên giới và bổ sung cơ chế thông báo khi thay đổi quyền kiểm soát đối với doanh nghiệp quản lý dữ liệu từ cấp độ 4 trở lên.
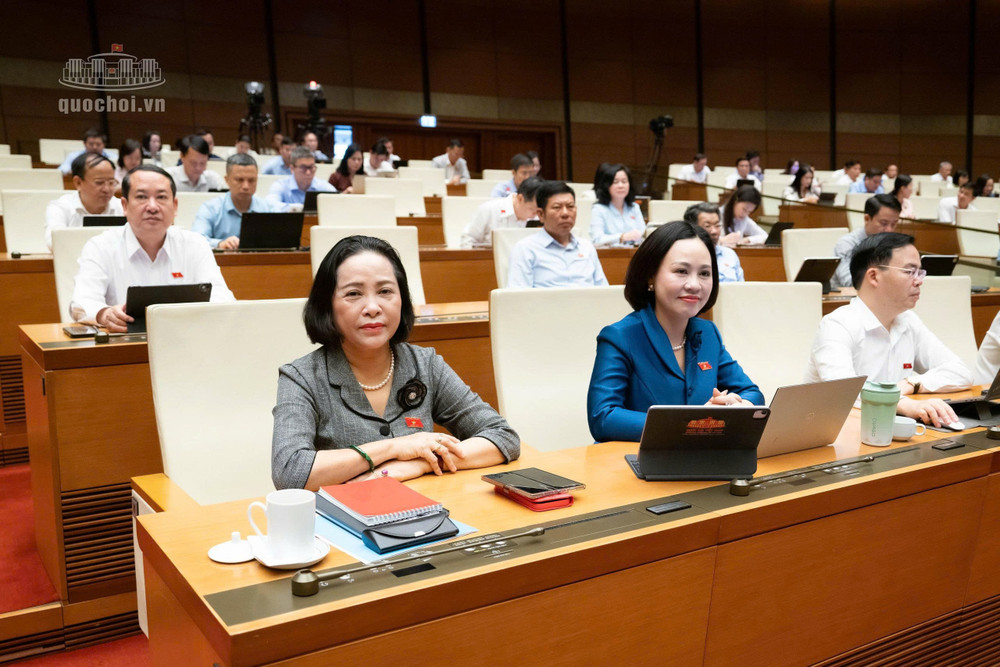
Các đại biểu Quốc hội tham dự phiên họp (ảnh QH).
Đối với mật mã an ninh, định hướng chuyển đổi mật mã kháng lượng tử và bảo đảm an ninh dữ liệu trong trí tuệ nhân tạo, công nghệ mới, cơ quan thẩm tra cơ bản tán thành chủ trương được nêu trong dự thảo. Tuy nhiên, cần xác định rõ ranh giới giữa mật mã an ninh, mật mã cơ yếu và mật mã dân sự; đồng thời sửa đổi các quy định liên quan để bảo đảm thống nhất với pháp luật về an ninh mạng, cơ yếu và bảo vệ bí mật nhà nước.
Dự thảo cũng đặt ra các quy định về cảnh báo sớm, biện pháp kỹ thuật khẩn cấp và ứng phó sự cố. Cơ quan thẩm tra đề nghị làm rõ cơ chế điều phối sự cố đối với hệ thống thông tin quân sự, cơ yếu; bổ sung diễn tập ứng phó sự cố đối với hệ thống cấp độ 4, cấp độ 5; quy định cụ thể thẩm quyền, điều kiện, trình tự và cơ chế bồi hoàn khi huy động lực lượng, phương tiện của tổ chức, cá nhân.
Các nội dung này cần được tiếp tục hoàn thiện nhằm bảo đảm tính thống nhất, khả thi của dự thảo, đồng thời xác định rõ trách nhiệm và cơ chế bảo vệ quyền, lợi ích hợp pháp của các tổ chức, cá nhân khi thực hiện các biện pháp bảo đảm an ninh dữ liệu.